- 积分
- 308
贡献1484
飞刀583 FD
注册时间2015-12-21
在线时间52 小时
扫一扫,手机访问本帖 
|
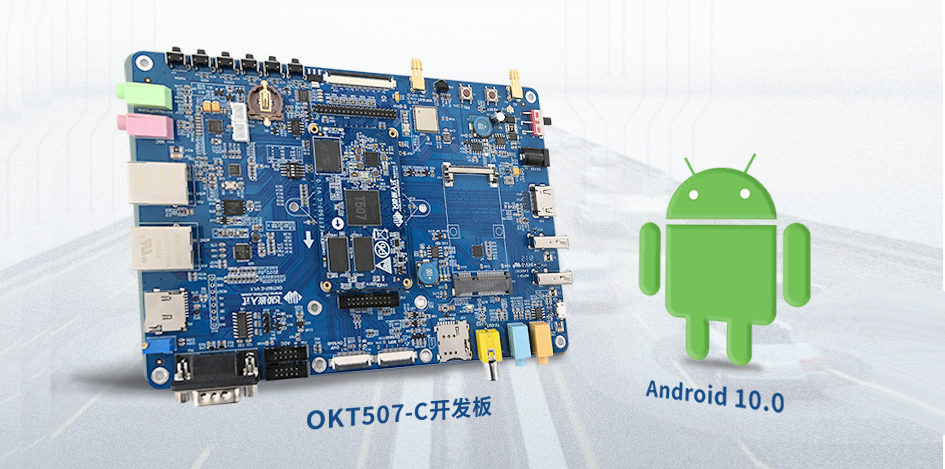
硬件平台:飞凌嵌入式 OKT507-C开发板* S9 J7 W- {; _% K
操作系统:Android10.0, l) r& V: t) t p' q
+ Z" G: h% V& R( X
飞凌嵌入式 T507 开发板 Android系统版本为Android10.0,默认开启了SELinux。基于MAC访问控制模型的SElinux,可以更好地保护我们的Android系统, 比如限制系统服务的访问权限、控制应用对数据和系统日志的访问等措施,这样就降低了恶意软件的影响,并且可以防止因代码存在的缺陷而产生的对系统安全的影响。
, c3 s: {# j) N- F( g3 B1 ~9 k 从系统安全方面考虑,SELinux是保护神,但是从软件开发方面,SELinux就是一道牵绊,这是一把双刃剑。8 s( W, b7 M" h1 F; x
 & f( } q% V- C3 v; {1 W" `
比如我们开发应用或者增加系统服务的某些权限的时候,我们必须遵循SELinux的规则,给我们的应用设置对应的安全策略,否则我们的应用就不具备访问数据或者设备的权限。下面我们MAC访问控制模型开始,简单的梳理一下飞凌嵌入式 T507 开发板 Android的安全策略,以及自定义飞凌嵌入式 T507 开发板 Android安全策略的方法。2 Q* C! q+ H. Q; F
访问控制模型DAC,MAC 访问控制是指控制对计算机或者网络中某个资源的访问。没有它,所有人都可以访问任何资源。有了访问控制,用户在获取实际访问资源或进行操作之前,必须通过识别、验证、授权。
, c& A% Y# ]5 A- ~! q v/ y 自主访问控制(DAC: Discretionary Access Control)系统识别用户,根据被操作对象的权限的设置,来决定该用户对其拥有的操作权限,read、write、exec。拥有这个对象权限的用户,又可以将该权限分配给其他用户,此谓之“Discretionary”。缺陷就是对权限控制比较分散,不便于管理,比如无法简单地将一组文件设置统一的权限开放给指定的一群用户。; p! ^+ H, r3 u# L+ e9 F
强制访问控制(MAC: Mandatory Access Control)MAC是为了弥补DAC权限控制过于分散的问题而诞生的。在MAC这种模型里,管理员管理访问控制。管理员制定策略,用户不能改变它。策略定义了哪个主体能访问哪个对象。这种访问控制模型可以增加安全级别,因为它基于策略,任何没有被显式授权的操作都不能执行。MAC被开发和实现在最重视保密的系统中,如军事系统。主体获得清楚的标记,对象得到分类标记,或称安全级别。
s1 }+ |$ E7 N. a! }0 ] 基于MAC的SElinux 参考链接:https://source.android.google.cn/security/selinux
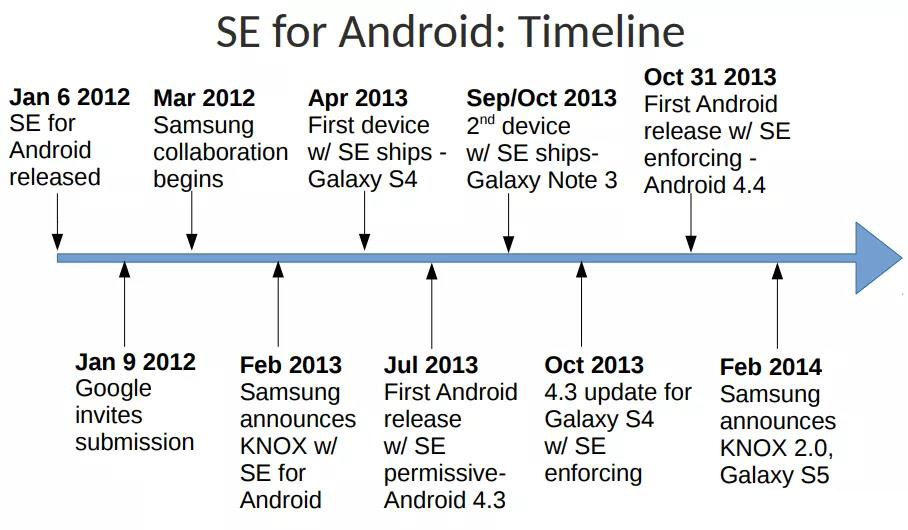
+ G, e' `: r G6 I 软件通常情况下必须以 Root 用户帐号的身份运行,才能向原始块设备写入数据。在基于 DAC 的传统 Linux 环境中,如果 Root 用户遭到入侵,攻击者便可以利用该用户身份向每个原始块设备写入数据。从 Android 4.3 起,SELinux 开始为传统的自主访问控制 (DAC) 环境提供强制访问控制 (MAC) 保护功能。作为 Android 安全模型的一部分,Android 使用安全增强型 Linux (SELinux) 对所有进程强制执行强制访问控制 (MAC),甚至包括以 Root/超级用户权限运行的进程(Linux 功能)。例如,可以使用 SELinux 为这些设备添加标签,以便被分配了 Root 权限的进程只能向相关政策中指定的设备写入数据。这样一来,该进程便无法重写特定原始块设备之外的数据和系统设置。借助 SELinux,Android 可以更好地保护和限制系统服务、控制对应用数据和系统日志的访问、降低恶意软件的影响,并保护用户免遭移动设备上的代码可能存在的缺陷的影响。2 j$ S5 f/ Q! B4 W
2 }9 |) X0 B# h! I9 n$ _% J5 _2 e9 `) `( {! s" P
飞凌嵌入式 T507 开发板 Android系统版本为Android10,SELinux默认开启,即使获得了该系统的root权限,也只能向相关策略中指定的设备写入数据,从而更好地保护和限制系统服务,保障系统和数据的安全。
1 @; l$ }, W8 b- k* D) a6 f 标签、规则和域 SELinux 依靠标签来匹配操作和策略。标签用于决定允许的事项。套接字、文件和进程在 SELinux 中都有标签。SELinux 在做决定时需参照两点:一是为这些对象分配的标签,二是定义这些对象如何交互的策略。
5 s" k! w0 k8 o/ W9 { 在 SELinux 中,标签采用以下形式:user:role:type:mls_level,其中 type 是访问决定的主要组成部分,可通过构成标签的其他组成部分进行修改。对象会映射到类,对每个类的不同访问类型由权限表示。
5 ^- F# z! S! U' q0 b: o 策略规则采用以下形式:allow domains types:classes permissions;,其中:
8 i1 {& n" s& f2 I6 K: b+ f. L3 O( j5 V1 b4 j. U3 F
Domain - 一个进程或一组进程的标签。也称为域类型,因为它只是指进程的类型。
) _* k* M% X! h) K Type - 一个对象(例如,文件、套接字)或一组对象的标签。& J+ M" |/ }2 L8 K2 A
Class - 要访问的对象(例如,文件、套接字)的类型。Permission - 要执行的操作(例如,读取、写入)。' E, I2 }9 `& d
策略配置源文件 1、external/sepolicy
. S9 P& S, y/ a' Y 这是独立于设备的配置,一般不能针对设备进行修改8 V( N( v3 ?+ n1 T: p4 {
# Y% i3 P3 U2 f
2、device/<vendor>/<product>/sepolicy
# t5 n) b/ r1 M4 S 这是特定于设备的配置,基于 BOARD_SEPOLICY_* 变量来选择对应平台的策略配置。
9 G. V' w8 r* |7 U, a& ]+ i4 K9 Z1 N, c; k4 p! q9 `+ |
以飞凌嵌入式 T507 开发板 为例,T507策略文件的路径如下:0 G3 p7 R( a& d5 ~
OKT507-android-source/android$ ls device/softwinner/common/sepolicy/private vendor
- E" Q/ W- i( a. W( y Type Enforcement (TE) 配置文件 .te 文件中保存了对应对象的域和类型定义、规则。通常每个域一个 .te 文件,例如installd.te。在 device.te、file.te 中声明了设备和文件类型。在某些文件(例如domain.te、app.te)中则存储着共享规则。
: _ C4 ~! e& X5 L2 M# L4 L2 Z( j! d2 M- r8 K/ K8 Q$ P
以飞凌嵌入式 T507 开发板 为例,T507 system_app的TE文件的路径如下:
$ Z- x5 y" Q' m% m& Q' A device/softwinner/common/sepolicy/vendor/system_app.te* l7 _" g2 p& S; q
标签配置文件 1、file_contexts:文件安全上下文- w! i' W0 h, T( E7 t/ m
2、property_contexts:属性安全上下文 s L" Z, Z- j( z3 S
5 p" y4 F2 l& u- d" X' _
以飞凌嵌入式 T507 开发板 为例,T507 安全上下文文件路径如下:) w3 i J; M$ e. j3 c' D2 E
device/softwinner/common/sepolicy/vendor/property_contexts9 ~% G# o+ U# v1 b9 D6 a6 m/ b# u
device/softwinner/common/sepolicy/vendor/file_contexts
' Z1 _; P2 e7 R1 O SEAndroid app分类 SELinux(或SEAndroid)将app划分为主要三种类型(根据user不同,也有其他的domain类型):
" F* H' E+ n) c T! I 1)untrusted_app 第三方app,没有Android平台签名,没有system权限
" H( c5 l% N' p/ ^* { 2)platform_app 有android平台签名,没有system权限9 S, G* x4 g5 r! _) E
3)system_app 有android平台签名和system权限
) D% {. m" ~; j( a9 t" f 从上面划分,权限等级,理论上:untrusted_app < platform_app < system_app3 {, k, x# |) a5 s0 b% y' x
APP的domain和type 查看seapp_contexts文件,APP的domain和type由user和seinfo两个参数决定! ` I7 @! i# r4 t, G% p% N9 F+ ]
system/sepolicy/private/seapp_contexts% q; B9 i$ V2 D
isSystemServer=true domain=system_server_startup) Q2 G* Z/ O6 S# b
user=_app seinfo=platform name=com.android.traceur domain=traceur_app type=app_data_file levelFrom=all
' w" t" }# C# L$ L" o% U8 Z; w user=system seinfo=platform domain=system_app type=system_app_data_file# e1 X5 a1 V- i0 E2 N
user=bluetooth seinfo=platform domain=bluetooth type=bluetooth_data_file7 A5 h- [, U9 }; H* v
user=network_stack seinfo=network_stack domain=network_stack levelFrom=all
$ P; U) T* ^6 z# N" g type=radio_data_file& G3 N% ?; S' [- `$ H
user=nfc seinfo=platform domain=nfc type=nfc_data_file8 ]( D+ N9 r- D4 `# u
user=secure_element seinfo=platform domain=secure_element levelFrom=all4 W- Y3 u! q9 S& ^. w6 t. j, h6 F
user=radio seinfo=platform domain=radio type=radio_data_file5 c* V% E9 S* H1 ?) `0 ~
user=shared_relro domain=shared_relro$ u' { G0 P" c- V5 Y$ B/ a1 C% r5 _
user=shell seinfo=platform domain=shell name=com.android.shell type=shell_data_file
- P% {6 V8 W% N; \ user=webview_zygote seinfo=webview_zygote domain=webview_zygote S6 \% j6 _: W5 i; k
user=_isolated domain=isolated_app levelFrom=al" J! O3 L, Y# `, a
luser=_app seinfo=app_zygote domain=app_zygote levelFrom=all
E) t4 R& ]9 E$ Z8 E: } user=_app seinfo=media domain=mediaprovider name=android.process.media type=app_data_file 4 J' { \9 M* l% ?4 J; R
levelFrom=user" [) g& p+ @) d
user=_app seinfo=platform domain=platform_app type=app_data_file levelFrom=user% f% K7 @% I& I) }, j6 @
user=_app isEphemeralApp=true domain=ephemeral_app type=app_data_file levelFrom=all3 b6 S( Q8 i- Z5 `+ g. o. N
user=_app isPrivApp=true domain=priv_app type=privapp_data_file levelFrom=user
+ @8 N, {1 T; U1 m( {0 x user=_app minTargetSdkVersion=29 domain=untrusted_app type=app_data_file levelFrom=all, `5 p. ?$ Q2 ~% K! Z+ k
user=_app minTargetSdkVersion=28 domain=untrusted_app_27 type=app_data_file levelFrom=all
J% V2 T& k; y4 G5 S user=_app minTargetSdkVersion=26 domain=untrusted_app_27 type=app_data_file
! g. y' c7 [9 d8 {/ t3 ]+ M2 n levelFrom=user5 }, n0 S7 @+ \1 p
user=_app domain=untrusted_app_25 type=app_data_file levelFrom=user. `9 A" h: E M( U2 Q2 s6 F; O; L
user=_app minTargetSdkVersion=28 fromRunAs=true domain=runas_app levelFrom=all
! ?8 N- F' R9 K) ~. G0 N2 r- ^ user=_app fromRunAs=true domain=runas_app levelFrom=user
% d7 [! K1 i: ]- d% c& e- M user 参考链接:https://blog.csdn.net/huilin9960/article/details/81530568! F/ U3 e1 R5 u% l* r$ e
user可以理解为UID。android的UID和linux的UID根本是两回事,Linux的UID是用于针对多用户操作系统中用于区分用户的,而Android中的UID是用于系统进行权限管理的。参考链接中的文章对于uid的产生讲的很清楚。
% ?, U7 j/ a( N g# E# U% F' ?7 _ seinfo 不同签名会创建对应的selinux上下文。
& m' b7 N; o; y5 y$ \1 v Android.mk
" i0 H7 i; H# `5 L LOCAL_CERTIFICATE := platform: f- [$ R; {1 w
有platform签名,所以seinfo是platform。
% P2 O7 k r' E: s LOCAL_CERTIFICATE作用 参考文档https://blog.csdn.net/hnlgzb/article/details/107823874% E5 B& F0 T* o! c
可以查看Android源码build/target/product/security/ 目录下提供的默认签名文件,不同平台可能会有差异:飞凌嵌入式 T507 开发板 提供了media、networkstack、platform、shared、testkey、verity六种不同权限的签名文件。7 Q, D& d% [6 r" ~4 z% W" a& H6 L

! h- G2 s2 @8 M# h! [/ L$ {# F& u 以飞凌嵌入式 T507 开发板 为例,查看当前运行的应用信息:
0 b' W3 t& X+ v; o! u; N console:/ # ps -Z" g5 G* I8 x8 D' G
u:r:system_app:s0 system 15712 1861 1050628 110868 SyS_epoll_wait # G9 w6 W1 s( u' ?$ f
0 S forlinx.example.app
$ P$ S) Z; i7 j$ n; ]! L u:r:untrusted_app_27:s0:c512,c768 u0_a62 30259 1861 1052120 114132 SyS_epoll_wait
& u1 t. J0 P2 k# q1 L" V$ g 0 S com.forlinx.changelogo
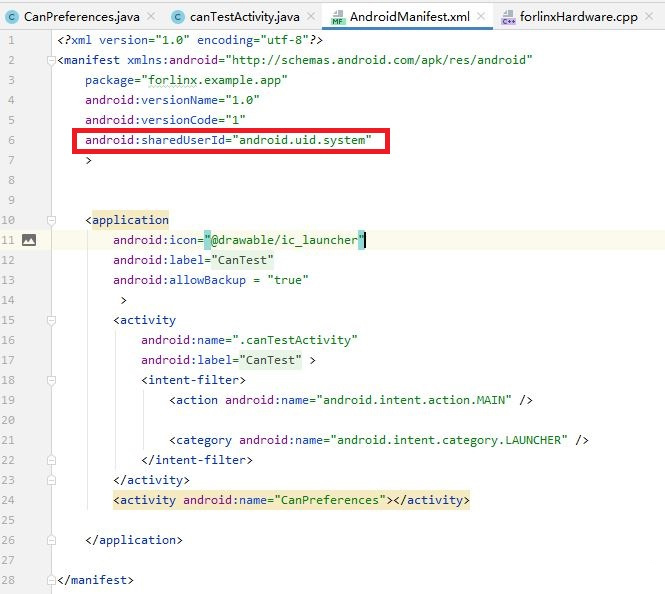
; \: r, X& C6 N 当前运行的两个APP,forlinx.example.app的UID(user)是system,拥有platform签名,它的domain和type就是system_app。4 f1 y( g$ a$ F( s6 r
 5 U7 {4 ~1 u$ ]8 `
3 ]% l- I9 b7 G
& i" T$ V7 P# ?( | com.forlinx.changelogo没有设置UID使用的默认设置,其UID为u0_a62,并且没有设置签名文件,它的domain和type就是untrusted_app。! {. l0 @! E0 t. X9 G. ?- n$ r3 i
T507自定义安全策略 以上面两个运行的app来说,我们为这两个APP添加额外的权限,对应的TE配置文件分别就是system_app.te、untrusted_app.te,对应路径为:
# y6 k" w0 n! W8 r' ]8 t device/softwinner/common/sepolicy/vendor/system_app.te& D6 l8 T! b+ e, s
device/softwinner/common/sepolicy/vendor/untrusted_app.te+ x7 W+ \$ `, V
3 }5 A' b2 X% Q. R" Q t! t2 I5 v
以forlinx.example.app为例,我们为其添加can设备的执行权限:8 f* c& e+ C; U+ P
: M$ |- D8 @3 r, _# C( \5 k+ a
OKT507-android-source/android$ vi device/softwinner/common/sepolicy/vendor/system_app.te
8 x" ?( T E S4 _* l* ? .... n& x! B! D$ `: E/ y
allow system_app vendor_shell_exec:file { getattr open read execute execute_no_trans };, y. b+ x6 e8 S5 }
allow system_app shell_exec:file { getattr open read execute execute_no_trans };1 V+ ?5 H5 X5 Q3 j
allow system_app shell:file { getattr open read execute execute_no_trans };' ]% Y- M8 [; e( x: A
...
. B% z0 `( `5 v0 L Y. g' s 以策略规则配置形式(allow domains types:classes permissions)
* x" X9 o6 I% c0 r/ | 分析:domains:system_app+ _* z8 K8 M7 K+ ?4 b( d
types:vendor_shell_exec
# P1 k R9 j# Y s; C classes:file
5 G) `; f. ~! m- l# ? permissions:getattr open read execute execute_no_trans
; B/ |) C2 v3 P8 Z4 w" h. X/ a neverallow failures 有时我们增加的权限,系统默认的配置是不允许的,比如我们上面给forlinx.example.app增加的执行脚本的权限,报错如下:0 V+ G1 ^' R8 U: ]; P
! E4 g% W3 F, l. t8 b
libsepol.report_failure: neverallow on line 9 of system/sepolicy/private/system_app.te
" z6 E: E0 c: v (or line 41463 of policy.conf) violated by allow system_app shell:file { read open };4 `! J. _- _, `/ q. {
libsepol.report_failure: neverallow on line 22 of system/sepolicy/private/shell.te
# O7 q a5 {, G4 }: C ~; \ (or line 40025 of policy.conf) violated by allow system_app shell:file { read open };( u' p& x, g2 L7 o
libsepol.check_assertions: 2 neverallow failures occurred3 H; ^2 l; z! V* u9 ]3 q3 x
5 _' y# l- |4 j3 `$ y; X) g1 s
系统默认的安全策略的路径为system/sepolicy/,根据报错的提示,我们可以修改默认的配置,修改system/sepolicy/private/system_app.te和system/sepolicy/private/shell.te,从而完成权限的赋予。) B. b% n$ t0 `/ ?; c
6 L5 ~7 e* Q1 q0 e 以上就是Android 安全策略的脉络,以及飞凌嵌入式 T507 开发板 Android系统下自定义安全策略的方法了。' P' t& L2 o: _9 o! n
+ \/ i1 l0 t2 j1 L& K. j- S+ E
|
|
 |小黑屋|
飞凌嵌入式
( 冀ICP备12004394号-1 )

 发表于 2021-12-5 17:25:38
 千斤顶