- 积分
- 308
贡献1484
飞刀583 FD
注册时间2015-12-21
在线时间52 小时
扫一扫,手机访问本帖 
|
硬件平台:飞凌嵌入式 OKT507-C开发板: J' x4 _. E2 P9 w% M; m
操作系统:Android10.0: ~: P) V( v* n' v2 w
( I( ]( m% Z: j7 s0 P
飞凌嵌入式 T507 开发板 Android系统版本为Android10.0,默认开启了SELinux。基于MAC访问控制模型的SElinux,可以更好地保护我们的Android系统, 比如限制系统服务的访问权限、控制应用对数据和系统日志的访问等措施,这样就降低了恶意软件的影响,并且可以防止因代码存在的缺陷而产生的对系统安全的影响。* q1 _% u# w; W2 E2 l9 F' n
从系统安全方面考虑,SELinux是保护神,但是从软件开发方面,SELinux就是一道牵绊,这是一把双刃剑。
% w6 D: w2 \6 @4 S  1 }5 C1 x% h3 N* n
比如我们开发应用或者增加系统服务的某些权限的时候,我们必须遵循SELinux的规则,给我们的应用设置对应的安全策略,否则我们的应用就不具备访问数据或者设备的权限。下面我们MAC访问控制模型开始,简单的梳理一下飞凌嵌入式 T507 开发板 Android的安全策略,以及自定义飞凌嵌入式 T507 开发板 Android安全策略的方法。
4 w# h, H# v5 E7 J 访问控制模型DAC,MAC 访问控制是指控制对计算机或者网络中某个资源的访问。没有它,所有人都可以访问任何资源。有了访问控制,用户在获取实际访问资源或进行操作之前,必须通过识别、验证、授权。/ p% ^" E+ Z# I2 b9 ^3 h& O
自主访问控制(DAC: Discretionary Access Control)系统识别用户,根据被操作对象的权限的设置,来决定该用户对其拥有的操作权限,read、write、exec。拥有这个对象权限的用户,又可以将该权限分配给其他用户,此谓之“Discretionary”。缺陷就是对权限控制比较分散,不便于管理,比如无法简单地将一组文件设置统一的权限开放给指定的一群用户。
7 T: k! u* E" D5 z, O% _, X7 g 强制访问控制(MAC: Mandatory Access Control)MAC是为了弥补DAC权限控制过于分散的问题而诞生的。在MAC这种模型里,管理员管理访问控制。管理员制定策略,用户不能改变它。策略定义了哪个主体能访问哪个对象。这种访问控制模型可以增加安全级别,因为它基于策略,任何没有被显式授权的操作都不能执行。MAC被开发和实现在最重视保密的系统中,如军事系统。主体获得清楚的标记,对象得到分类标记,或称安全级别。3 t: G3 z0 }* Z5 m
基于MAC的SElinux 参考链接:https://source.android.google.cn/security/selinux
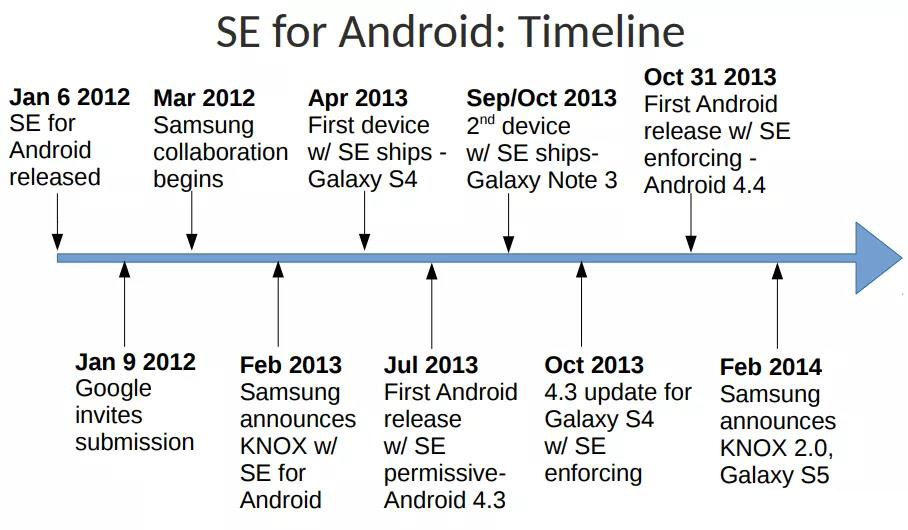
' o& G* o3 h _% V* c 软件通常情况下必须以 Root 用户帐号的身份运行,才能向原始块设备写入数据。在基于 DAC 的传统 Linux 环境中,如果 Root 用户遭到入侵,攻击者便可以利用该用户身份向每个原始块设备写入数据。从 Android 4.3 起,SELinux 开始为传统的自主访问控制 (DAC) 环境提供强制访问控制 (MAC) 保护功能。作为 Android 安全模型的一部分,Android 使用安全增强型 Linux (SELinux) 对所有进程强制执行强制访问控制 (MAC),甚至包括以 Root/超级用户权限运行的进程(Linux 功能)。例如,可以使用 SELinux 为这些设备添加标签,以便被分配了 Root 权限的进程只能向相关政策中指定的设备写入数据。这样一来,该进程便无法重写特定原始块设备之外的数据和系统设置。借助 SELinux,Android 可以更好地保护和限制系统服务、控制对应用数据和系统日志的访问、降低恶意软件的影响,并保护用户免遭移动设备上的代码可能存在的缺陷的影响。' ~2 ~0 @. C, [' T. C* q& o3 z, K
; R; D5 w% R, b6 I. x3 M- C
' t4 t9 p! O# G+ Q# s 飞凌嵌入式 T507 开发板 Android系统版本为Android10,SELinux默认开启,即使获得了该系统的root权限,也只能向相关策略中指定的设备写入数据,从而更好地保护和限制系统服务,保障系统和数据的安全。" u! S, Z4 [+ Q5 ~
标签、规则和域 SELinux 依靠标签来匹配操作和策略。标签用于决定允许的事项。套接字、文件和进程在 SELinux 中都有标签。SELinux 在做决定时需参照两点:一是为这些对象分配的标签,二是定义这些对象如何交互的策略。( g3 B& L K# D! t! G. O
在 SELinux 中,标签采用以下形式:user:role:type:mls_level,其中 type 是访问决定的主要组成部分,可通过构成标签的其他组成部分进行修改。对象会映射到类,对每个类的不同访问类型由权限表示。
* {4 F5 Y5 L7 h1 b 策略规则采用以下形式:allow domains types:classes permissions;,其中:+ C4 C) m8 ~. p
* v8 R$ M0 r7 W Domain - 一个进程或一组进程的标签。也称为域类型,因为它只是指进程的类型。
5 ~ N9 q0 n- ~ Type - 一个对象(例如,文件、套接字)或一组对象的标签。6 I6 h& {0 f2 s: W# `4 C' w9 w
Class - 要访问的对象(例如,文件、套接字)的类型。Permission - 要执行的操作(例如,读取、写入)。
% j5 V/ \3 _7 Z; U+ | | 策略配置源文件 1、external/sepolicy
- m7 A' @$ z+ K$ F4 ?- q 这是独立于设备的配置,一般不能针对设备进行修改! H) _3 O- |* s- M5 _$ @$ e) T1 ]
; j2 \, k% ], I
2、device/<vendor>/<product>/sepolicy
; j" e" O. m) g 这是特定于设备的配置,基于 BOARD_SEPOLICY_* 变量来选择对应平台的策略配置。' \7 P% S( y; P7 B
$ E8 j: I! E$ M2 Q* S 以飞凌嵌入式 T507 开发板 为例,T507策略文件的路径如下:$ G7 d5 e+ l. G+ u: s
OKT507-android-source/android$ ls device/softwinner/common/sepolicy/private vendor! `2 j: I3 g0 r1 i* E
Type Enforcement (TE) 配置文件 .te 文件中保存了对应对象的域和类型定义、规则。通常每个域一个 .te 文件,例如installd.te。在 device.te、file.te 中声明了设备和文件类型。在某些文件(例如domain.te、app.te)中则存储着共享规则。
! `8 V+ e, h$ {' ]# s' T2 V. \% g# V$ w& ~( M* q
以飞凌嵌入式 T507 开发板 为例,T507 system_app的TE文件的路径如下:9 x9 L- k9 h+ T, O# h& S, p
device/softwinner/common/sepolicy/vendor/system_app.te0 @3 y" d4 P' ~4 @3 ^+ s
标签配置文件 1、file_contexts:文件安全上下文& k( k0 v, {6 q4 D7 `
2、property_contexts:属性安全上下文
8 T. F4 P5 `, `4 x9 ~( D. _
1 v2 B1 f5 q; X9 P 以飞凌嵌入式 T507 开发板 为例,T507 安全上下文文件路径如下:2 G- E, o; G, P2 S c6 P/ N! }
device/softwinner/common/sepolicy/vendor/property_contexts" A0 P8 c; [" [+ T
device/softwinner/common/sepolicy/vendor/file_contexts! g4 I- Q/ x) D: G3 K% {
SEAndroid app分类 SELinux(或SEAndroid)将app划分为主要三种类型(根据user不同,也有其他的domain类型):
7 w! Z+ c- J7 [' e# O$ g" a 1)untrusted_app 第三方app,没有Android平台签名,没有system权限( {/ B& c+ Z& f! U7 K+ _0 {6 ~
2)platform_app 有android平台签名,没有system权限
/ X7 @; h% c! k X 3)system_app 有android平台签名和system权限
. b& E* f/ U5 P0 q8 U- r 从上面划分,权限等级,理论上:untrusted_app < platform_app < system_app. }! Z) s6 E; x7 t& G, g9 t
APP的domain和type 查看seapp_contexts文件,APP的domain和type由user和seinfo两个参数决定
' h( [) Q+ @ ] k7 Y- Y5 Q( ] system/sepolicy/private/seapp_contexts
0 _9 M# s8 D7 f isSystemServer=true domain=system_server_startup. {) W6 J3 \& I, G8 ^3 }
user=_app seinfo=platform name=com.android.traceur domain=traceur_app type=app_data_file levelFrom=all' n4 O( g. N+ u
user=system seinfo=platform domain=system_app type=system_app_data_file6 C2 f4 H& ^6 @" \, B
user=bluetooth seinfo=platform domain=bluetooth type=bluetooth_data_file3 F& k; C+ U) j7 \ S* P' E. r
user=network_stack seinfo=network_stack domain=network_stack levelFrom=all / `9 ?6 W8 X( _8 Y, a( [) o
type=radio_data_file$ J K0 A# c6 J I4 s! R+ c
user=nfc seinfo=platform domain=nfc type=nfc_data_file5 }/ g: }+ W. @1 M
user=secure_element seinfo=platform domain=secure_element levelFrom=all% b2 f- y" y% ~" D1 W
user=radio seinfo=platform domain=radio type=radio_data_file' p3 ` l1 k& [' t
user=shared_relro domain=shared_relro! I3 P$ g, `8 i( T1 z' R
user=shell seinfo=platform domain=shell name=com.android.shell type=shell_data_file# W- F8 p+ ^8 E5 b6 G2 Z
user=webview_zygote seinfo=webview_zygote domain=webview_zygote# W/ K; l3 T5 N' x# O
user=_isolated domain=isolated_app levelFrom=al9 o# E, }( I8 T- A
luser=_app seinfo=app_zygote domain=app_zygote levelFrom=all
7 |0 i# H; ?: v' z' V3 F) K user=_app seinfo=media domain=mediaprovider name=android.process.media type=app_data_file
) [+ ^2 N, A3 F! }" ^' Y8 A levelFrom=user
3 | W% m, X+ w, s: t) D user=_app seinfo=platform domain=platform_app type=app_data_file levelFrom=user! O% ?. ?. v; _* t8 A
user=_app isEphemeralApp=true domain=ephemeral_app type=app_data_file levelFrom=all {+ s6 e$ c+ t% q" q6 I
user=_app isPrivApp=true domain=priv_app type=privapp_data_file levelFrom=user
) Y) K: }9 Y' \- Q: _" j5 J user=_app minTargetSdkVersion=29 domain=untrusted_app type=app_data_file levelFrom=all
( H* l3 ]* ~# D! {( M+ c8 f! |) S* @ user=_app minTargetSdkVersion=28 domain=untrusted_app_27 type=app_data_file levelFrom=all/ R& R5 z$ e1 P- K/ b# u1 v/ | a
user=_app minTargetSdkVersion=26 domain=untrusted_app_27 type=app_data_file
e( v8 y% _$ N9 H levelFrom=user
, J; H) P+ N1 r7 W8 d( Y/ a/ D user=_app domain=untrusted_app_25 type=app_data_file levelFrom=user, ]0 g' i% l3 t* v' e
user=_app minTargetSdkVersion=28 fromRunAs=true domain=runas_app levelFrom=all4 `6 c6 [9 X& q. W6 c3 D" K
user=_app fromRunAs=true domain=runas_app levelFrom=user
# r7 y5 \3 c% I, \( A" @* T' D user 参考链接:https://blog.csdn.net/huilin9960/article/details/81530568
' e+ ?" H7 o' h& i0 r9 @) _: \ user可以理解为UID。android的UID和linux的UID根本是两回事,Linux的UID是用于针对多用户操作系统中用于区分用户的,而Android中的UID是用于系统进行权限管理的。参考链接中的文章对于uid的产生讲的很清楚。
. B6 _4 L- H5 W2 [5 \ seinfo 不同签名会创建对应的selinux上下文。
7 d5 W1 [9 w2 y! r5 d$ b1 F Android.mk4 [$ i6 e, w* g0 \1 I" s
LOCAL_CERTIFICATE := platform
' j, U+ s: @4 i# |/ _2 J 有platform签名,所以seinfo是platform。0 V4 F( ?4 ?% Y S% @) B* P
LOCAL_CERTIFICATE作用 参考文档https://blog.csdn.net/hnlgzb/article/details/107823874
& `: U) b' n! i7 m; a& f9 h0 d 可以查看Android源码build/target/product/security/ 目录下提供的默认签名文件,不同平台可能会有差异:飞凌嵌入式 T507 开发板 提供了media、networkstack、platform、shared、testkey、verity六种不同权限的签名文件。
! V# W" ~( w- F 
* O+ M- C) c; Z+ z/ B 以飞凌嵌入式 T507 开发板 为例,查看当前运行的应用信息:2 h' t. {5 r+ s- }# O0 N) C
console:/ # ps -Z
; u$ |& }$ c5 Y# X" y9 t: { u:r:system_app:s0 system 15712 1861 1050628 110868 SyS_epoll_wait / @1 X& b& Y! x8 a/ |+ J
0 S forlinx.example.app. b- ]3 j+ N! Z; x( o5 {6 h
u:r:untrusted_app_27:s0:c512,c768 u0_a62 30259 1861 1052120 114132 SyS_epoll_wait ' j( E% ?* C5 d/ t2 W
0 S com.forlinx.changelogo9 G U% \/ {2 w! G( f& n. K
当前运行的两个APP,forlinx.example.app的UID(user)是system,拥有platform签名,它的domain和type就是system_app。
. ^' x0 `, `2 | 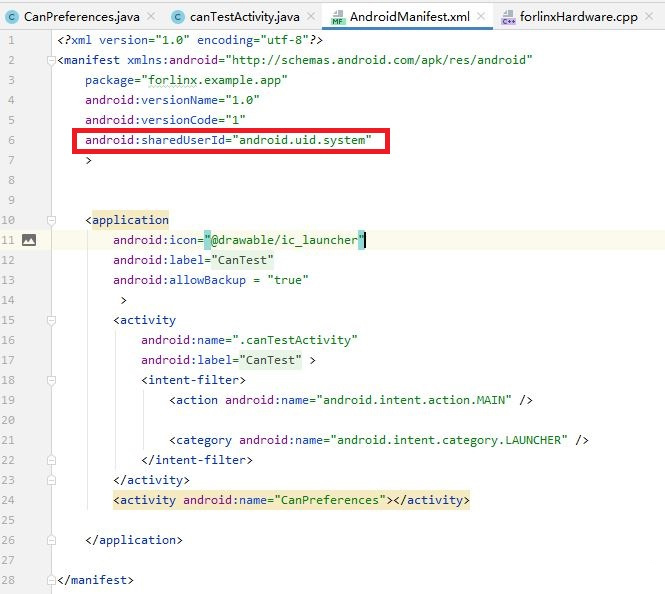 8 m, {3 G0 N2 E1 F5 V8 M: ]
# Z+ M7 E6 `: N3 H B" o9 E7 u$ z
 : D, h- j/ s4 b- Q* p
com.forlinx.changelogo没有设置UID使用的默认设置,其UID为u0_a62,并且没有设置签名文件,它的domain和type就是untrusted_app。
% J6 m9 W/ H% P k( I% l5 U T507自定义安全策略 以上面两个运行的app来说,我们为这两个APP添加额外的权限,对应的TE配置文件分别就是system_app.te、untrusted_app.te,对应路径为:+ M7 K4 G% x0 e1 q
device/softwinner/common/sepolicy/vendor/system_app.te* y# [; p' ~& X7 P
device/softwinner/common/sepolicy/vendor/untrusted_app.te% _# I% R: j( Y) v% U
! g% y. |& L) z# J- J9 g) O! d- r
以forlinx.example.app为例,我们为其添加can设备的执行权限:
9 m- j/ q* Z8 \0 G; f
3 z% P) z" ~5 {' I( p5 R% J OKT507-android-source/android$ vi device/softwinner/common/sepolicy/vendor/system_app.te
1 s" ^, R. C# q4 ~- h ...
4 l( U: `" `+ G, [* _& Q allow system_app vendor_shell_exec:file { getattr open read execute execute_no_trans };: b( x4 X4 j! c/ F: N8 K* A
allow system_app shell_exec:file { getattr open read execute execute_no_trans };& `4 W) I& G/ a
allow system_app shell:file { getattr open read execute execute_no_trans };& V: I( W$ M l( \5 B. {$ R; k6 R9 O; s
...7 R% |' v3 W5 J5 c/ P% ~
以策略规则配置形式(allow domains types:classes permissions)2 i4 Y5 D( b# A9 a( Q5 }
分析:domains:system_app. k# t1 J* I2 O- x$ ] U
types:vendor_shell_exec& C$ r/ m. B2 b3 Y5 R! I
classes:file+ ]% }; R: i" J5 K9 r5 V8 G2 l
permissions:getattr open read execute execute_no_trans
- @! e9 c, V: c5 A5 x+ @# \) z neverallow failures 有时我们增加的权限,系统默认的配置是不允许的,比如我们上面给forlinx.example.app增加的执行脚本的权限,报错如下:
/ }3 S. \. e% {/ \' Y/ h
& {# |5 R# r3 [% Z4 C* e libsepol.report_failure: neverallow on line 9 of system/sepolicy/private/system_app.te
1 U/ D) d: [% C' G- L# ~ (or line 41463 of policy.conf) violated by allow system_app shell:file { read open };( F% o0 |, O; i( k* d
libsepol.report_failure: neverallow on line 22 of system/sepolicy/private/shell.te) p' Y( V6 ~4 D8 N
(or line 40025 of policy.conf) violated by allow system_app shell:file { read open };
) [4 w v' D3 R" L libsepol.check_assertions: 2 neverallow failures occurred7 V+ a. I# O% I) w
: `4 H! F/ C, A. d) y9 F1 L0 Y
系统默认的安全策略的路径为system/sepolicy/,根据报错的提示,我们可以修改默认的配置,修改system/sepolicy/private/system_app.te和system/sepolicy/private/shell.te,从而完成权限的赋予。
9 v( j, e5 n& I
6 v+ z% X, U: T @ 以上就是Android 安全策略的脉络,以及飞凌嵌入式 T507 开发板 Android系统下自定义安全策略的方法了。$ u; u5 T3 r8 h/ V
, D5 ?1 B* p1 s- l3 I
|
|
 |小黑屋|
飞凌嵌入式
( 冀ICP备12004394号-1 )

 发表于 2021-12-5 17:25:38
 千斤顶